
В мире тотальной цифровизации данные превратились в новый «цифровой капитал». Сегодня компании оперируют массивами информации о клиентах, партнёрах и сотрудниках, а любая утечка становится не только имиджевым ударом, но и прямой угрозой бизнесу.
Штрафы, судебные иски, приостановка деятельности, падение рыночной стоимости – цена ошибок в области информационной безопасности слишком высока. Заместитель генерального директора MSSP.GLOBAL Талгат Мустагулов поделился, почему кибербезопасность критична для бизнеса и как минимизировать риски утечек.
Нормативное поле: от GDPR до Казахстана
Законодательства разных стран строго регулируют обработку персональных данных. В Европейском союзе – это GDPR (General Data Protection Regulation), в США – CCPA (California Privacy Protection Agency) и это документ защищает калифорнийцев и есть другие акты на уровне штатов. В России – федеральный закон «О персональных данных».
Нарушение этих норм грозит крупными штрафами (от сотен тысяч до миллионов долларов), судебными тяжбами, ограничением или приостановкой деятельности, потерей деловой репутации и клиентов.
На практике последствия бывают катастрофическими. Примером может служить утечка данных в крупных банках или онлайн-сервисах: после таких инцидентов компании теряют рыночную стоимость, а могут и вовсе лишиться бизнеса.
В Казахстане действует Закон РК «О персональных данных и их защите», основанный на лучших международных практиках. В отличие от европейского GDPR, где даже IP-адрес считается персональными данными, в нашей юрисдикции базовыми признаются ФИО и ИИН. Однако при добавлении к ним дополнительных сведений, например, коммерческих или банковских, информация приобретает статус охраняемой законом тайны.
Основные причины утечек данных
Даже при наличии регламентов и технологий компании остаются уязвимыми. Практика показывает: большинство инцидентов связано не с хакерами-гениями, а с банальными пробелами в организации процессов.
Основные причины утечек данных:
- Человеческий фактор: ошибки сотрудников, фишинг, использование слабых паролей;
- Устаревшие системы: незащищённые серверы, отсутствие регулярных обновлений;
- Недостаточный контроль подрядчиков: уязвимости могут появиться через внешних партнёров;
- Слабая защита каналов передачи: отсутствие шифрования или других мер безопасности;
- Отсутствие плана реагирования: компании теряют время и усугубляют последствия инцидентов.
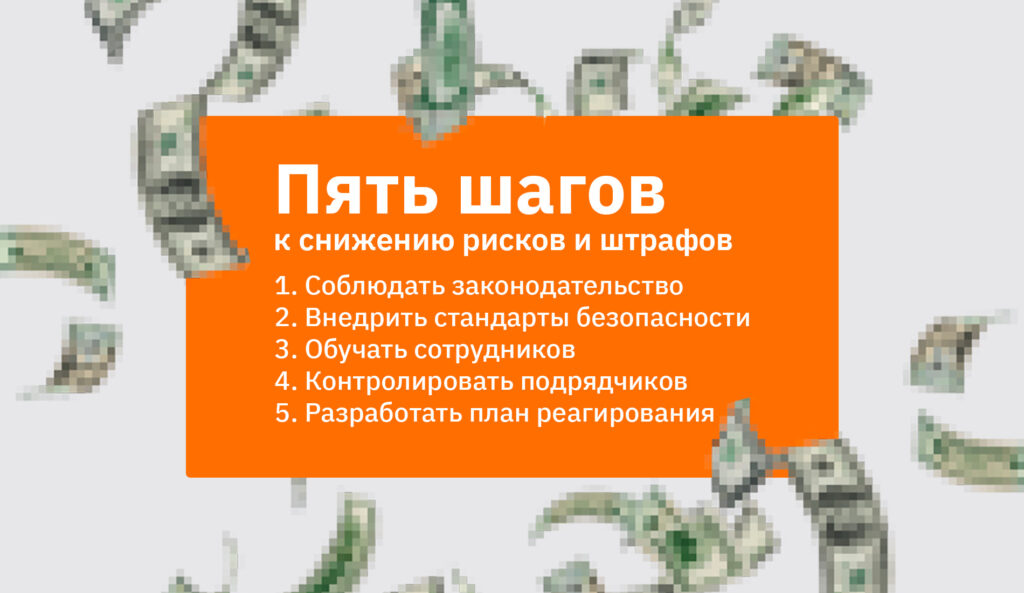
Пять шагов к снижению рисков и штрафов
Чтобы не стать следующей жертвой громкой утечки, компании важно действовать на опережение. Кибербезопасность лучше обеспечивать через системный подход. Он помогает не только соответствовать закону, но и выстраивать устойчивую защиту бизнеса. Ниже представлены ключевые шаги, которые должны стать частью стратегии каждой организации:
1. Соблюдать законодательство
- Назначить ответственного за обработку данных;
- Информировать пользователей о целях обработки;
- Получать согласие и предусмотреть возможность его отзыва.
2. Внедрить стандарты безопасности
- Применять ISO/IEC 27001 и аналогичные международные стандарты;
- Проводить ежегодный независимый аудит инфраструктуры;
- Использовать многоуровневую защиту: шифрование, резервные копии, контроль доступа.
3. Обучать сотрудников
80% инцидентов связаны с неосведомлённостью персонала. Тренинги, симуляции фишинговых атак, базовые навыки работы с конфиденциальной информацией снижают риски в разы. В Казахстане действует социальный проект citizensec.kz , где любой желающий может бесплатно пройти обучение по кибергигиене.
4. Контролировать подрядчиков
- Включать в договоры пункты о защите данных;
- Проверять, соответствуют ли партнёры стандартам безопасности;
- Аудировать их практики.
5. Разработать план реагирования
- Создать регламент действий при инциденте;
- Назначить кризисную команду;
- Оперативно уведомлять регулятора и пострадавших пользователей. По закону РК уведомление уполномоченного органа должно быть сделано в течение одного рабочего дня.
Многие компании по-прежнему воспринимают траты на информационную безопасность как вынужденные. На деле же это инвестиции в устойчивость бизнеса. Соблюдение норм помогает не только избежать штрафов, но и укрепить доверие клиентов и инвесторов.
В условиях ужесточающегося регулирования и растущей цифровой угрозы, компании больше не могут позволить себе игнорировать требования по защите данных. Кибербезопасность нуждается в правильной стратегии, ведь это не просто защита от штрафов, а фундамент долгосрочного успеха и стабильности бизнеса.